対象レベル:Level 3(設計・構築) / 想定読了時間:約25分 / 対象機器:Cisco C1121-8P
離れた拠点間で同じVLANやIPアドレス帯を使用したい場合、通常の拠点間IPsec VPNだけでは対応できないことがあります。
一般的なIPsec VPNは、異なるネットワーク間のIP通信を接続するL3の仕組みです。一方、拠点間でEthernetフレームを転送したい場合には、L2延伸の仕組みが必要になります。
そこで利用できる技術の一つが、L2TPv3 over IPsecです。
本記事では、Cisco ISR 1121を使用して次の構成を実現する方法を解説します。
- 拠点Aと拠点Bをインターネット回線で接続
- 両拠点に固定グローバルIPv4アドレスを割り当て
- L2TPv3によってVLAN 100を拠点間で延伸
- IPsecで拠点間通信を暗号化
- デフォルトゲートウェイは拠点Aに集約
L2TPv3 over IPsecとは
L2TPv3(Layer 2 Tunneling Protocol Version 3)は、Ethernetフレームなどのレイヤ2データをIPネットワーク経由で転送するトンネリング技術です。
Ciscoの公式設定ガイドでは、L2TPv3を使用したEthernetの疑似回線(Pseudowire)の構成方法が公開されています。
L2TPv3自体は通信内容を暗号化する仕組みではありません。そのため、インターネット回線で利用する場合は、IPsecと組み合わせて通信を保護します。
| 技術 | 役割 |
|---|---|
| L2TPv3 | EthernetフレームをIPネットワーク経由で転送 |
| Pseudowire | 離れたL2接続を仮想的な回線として扱う |
| IPsec | 拠点間通信の暗号化と認証 |
| IKEv2 | IPsecの鍵交換とセキュリティアソシエーション確立 |
| SVI | ISRのLAN側VLANをL2TPv3に接続 |
L2TPの種類と違い
L2TP(Layer 2 Tunneling Protocol)は、レイヤ2のデータを別のネットワーク経由で転送するためのトンネリングプロトコルです。
L2TPには複数のバージョンがあり、それぞれ想定されている用途が異なります。
今回使用するL2TPv3について理解する前に、まずL2TPの歴史とバージョンごとの違いを整理しておきましょう。
L2TPのバージョン比較
| 種類 | 主な用途 | 特徴 | EthernetのL2延伸 |
|---|---|---|---|
| L2F(Version 1) | リモートアクセス | Ciscoが開発したL2トンネリング技術 | 今回の用途には使用しない |
| L2TPv2 | リモートアクセスVPN、PPPセッションの転送 | PPPフレームをトンネリングする | Ethernetフレームの直接延伸には不向き |
| L2TPv3 | 拠点間L2接続、L2VPN | EthernetやVLANなど複数のL2プロトコルを転送できる | 対応 |
※ 正確には、L2FはL2TPv1という独立した標準規格ではありません。RFC 2661では、L2Fにバージョン番号1、L2TPにバージョン番号2が割り当てられています。
L2TPv2とは
L2TPv2は、主にPPP(Point-to-Point Protocol)の通信をIPネットワーク上でトンネリングするための技術です。
代表的な用途として、リモートアクセスVPNがあります。
例えば、自宅のPCから企業のVPNサーバーへ接続する場合などに使用されてきました。
L2TPv2では、一般的にUDPポート1701を使用します。
ただし、L2TPv2自体には通信内容を暗号化する機能がありません。そのため、安全な通信を実現するためにIPsecを組み合わせる方式が利用されています。
これが、一般的に「L2TP/IPsec」と呼ばれるVPN方式です。
L2TPv3とは
L2TPv3は、L2TPv2の仕組みを拡張し、PPP以外のレイヤ2プロトコルも転送できるようにした技術です。
例えば、次のようなデータをトンネリングできます。
- Ethernet
- IEEE 802.1Q(VLAN)
- PPP
- HDLC
- Frame Relay
これにより、物理的に離れた拠点間でも、EthernetフレームをIPネットワーク経由で転送できます。
L2TPv2が主にPPPセッションのトンネリングを目的としていたのに対し、L2TPv3はEthernetを含むさまざまなL2接続を仮想的に延長できることが大きな違いです。
Cisco IOS XEでは、L2TPv3のデータ通信にIPプロトコル番号115を使用する方式が用意されています。なお、L2TPv3の規格自体はUDPによる転送方式も定義しています。
L2TP/IPsecとL2TPv3 over IPsecの違い
ここは特に混同しやすい部分です。
どちらもL2TPとIPsecを組み合わせていますが、利用目的が異なります。
| 比較項目 | L2TP/IPsec(一般的なVPN) | L2TPv3 over IPsec |
|---|---|---|
| 使用するL2TP | L2TPv2 | L2TPv3 |
| 主な用途 | リモートアクセスVPN | 拠点間のL2延伸 |
| 主な転送対象 | PPPフレーム | Ethernetフレームなど |
| EthernetのL2延伸 | 通常は行わない | 可能 |
| 暗号化 | IPsec | IPsec |
| 想定構成 | PCとVPNサーバー | ルーターとルーター |
例えば、単に拠点Aと拠点Bの異なるIPネットワークを通信させたい場合は、通常の拠点間IPsec VPNで対応できます。
しかし、両拠点で同一のVLANを使用したい場合、通常のL3 VPNだけでは対応できません。
そのような場合に、Ethernetフレームを転送できるL2TPv3が役立ちます。
今回L2TPv3を採用する理由
今回の構築要件は、以下のとおりです。
- インターネット回線を使用する
- 拠点Aと拠点Bで同一のVLANを使用する
- 両拠点の端末を同じIPサブネットに配置する
- デフォルトゲートウェイを拠点Aに集約する
- 拠点間の通信をIPsecで暗号化する
この要件を実現するためには、L3接続だけでなく、Ethernetフレームを転送するL2の仕組みが必要です。
そこで今回は、L2TPv3によるL2延伸とIPsecによる暗号化を組み合わせた構成を採用します。
以降では、Cisco ISR 1121を使った具体的なネットワーク構成とコンフィグを紹介します。
C1121-8Pで構築する前に確認すること
Cisco ISR 1121でL2TPv3を利用するには、IOS XEのバージョンとライセンスの確認が重要です。
Cisco公式のISR 1000シリーズデータシートでは、L2TPv3はApplication Experience(APP)ライセンスの対象機能として記載されています。また、IPsec VPNはSecurity(SEC)ライセンスの対象です。C112x向けのライセンスSKUも記載されています。
さらに、Cisco技術者による公式コミュニティの記事では、ISR 1000/4000シリーズのSVIでL2TPv3を利用する構成は、IOS XE 17.2以降でサポートされると説明されています。
| 確認項目 | 今回の前提 |
|---|---|
| ルーター | Cisco C1121-8P × 2台 |
| OS | Cisco IOS XE 17.2以降の対応リリース |
| APPライセンス | L2TPv3利用のため必要 |
| SECライセンス | IPsec利用のため必要 |
| ソフトウェアモード | 従来型Cisco IOS XE(Autonomous Mode) |
| WAN回線 | 各拠点に固定グローバルIPv4アドレス |
| 延伸対象 | VLAN 100のみ |
実際に、C1121-8PのIOS XE 17.12でpseudowire-classやxconnectが入力できないという報告もCisco Communityにあります。類似機種ではAPPライセンスが関係するとの検証報告があり、コマンドが表示されない場合はライセンスを確認する必要があります。
なお、 IOS XE 17.2以降という条件だけで、すべての機種・リリース・ライセンス状態で動作することを保証するものではありません。構築前にCisco Feature NavigatorやCisco TACで使用環境の対応状況を確認してください。
ネットワーク構成と設計方針
今回の構成では、Cisco ISR C1121-8Pを2台使用します。
通常のL3拠点間VPNとは異なり、VLAN 100を両拠点に延伸するため、拠点Bの端末も拠点Aのデフォルトゲートウェイを利用します。
全体構成図
論理構成のイメージ。インターネット経由のIPsecトンネル内で、VLAN 100のEthernetフレームを転送する。
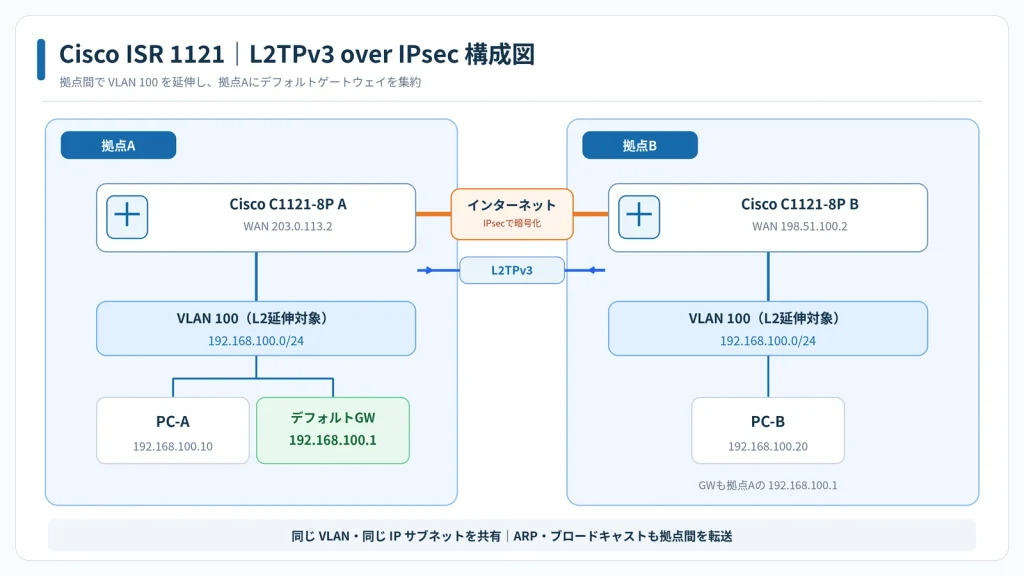
※ 図では簡略化していますが、拠点AのPCとデフォルトゲートウェイはL2スイッチを介してVLAN 100へ接続する想定です。
IPアドレス設計
今回の検証に使用するIPアドレスを以下にまとめます。
| 項目 | 拠点A | 拠点B |
|---|---|---|
| 機種 | C1121-8P | C1121-8P |
| WAN IP | 203.0.113.2/30 | 198.51.100.2/30 |
| WAN GW | 203.0.113.1 | 198.51.100.1 |
| IPsec VTI | 10.255.0.1/30 | 10.255.0.2/30 |
| L2TPv3 Loopback | 10.255.1.1/32 | 10.255.1.2/32 |
| 延伸するVLAN | 100 | 100 |
| VC-ID | 100 | 100 |
| LAN側端末 | 192.168.100.10 | 192.168.100.20 |
| デフォルトGW | 192.168.100.1 | 192.168.100.1 |
※ WAN側のグローバルIPアドレスは説明用の予約アドレスです。実際のインターネットでルーティングされるアドレスではないため、構築時には契約回線の情報へ置き換えてください。
なぜIPsec VTIを使用するのか
今回の設計では、IPsecの構築方式としてSVTI(Static Virtual Tunnel Interface)を採用します。
SVTIは、IPsecトンネルをCiscoルーター上の論理インターフェイスとして扱う方式です。
Ciscoの公式ドキュメントでも、IPsec VTIはルーティング可能なインターフェイスとして説明されており、トンネルを経由する経路を設定できます。
今回の通信経路は以下のようになります。
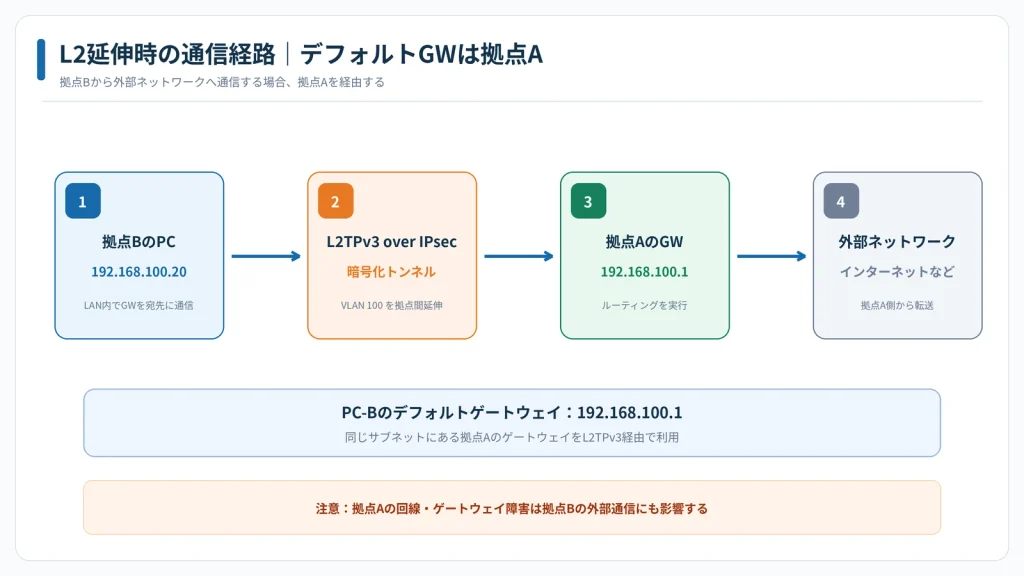
重要なのは、L2TPv3の通信先をIPsec VTI経由で到達させることです。
両端のL2TPv3用Loopbackアドレスに対して、IPsecトンネルを経由するスタティックルートを設定します。
これにより、L2TPv3のパケットをインターネットへ直接流さず、IPsecによって保護された通信経路へ転送できます。
構築前の事前確認
IOS XEとライセンスの確認
まず、両方のルーターで以下のコマンドを実行します。
show version
show license summary
show license all
Cisco ISR 1000シリーズでは、L2TPv3などの高度なネットワーク機能がAPPライセンスに分類されています。
また、IPsecを使用するにはSECライセンスに相当する権利が必要です。
show license summaryだけでなく、使用中のライセンス、利用資格、機能の有効状態も確認してください。
続いて、L2TPv3関連コマンドが入力可能か確認します。
configure terminal
pseudowire-class ?pseudowire-classが認識されない場合は、IOS XEのバージョンやライセンス状態を確認します。
ライセンスの不足が疑われる場合でも、利用資格を確認せずにライセンス設定だけを変更することは避けてください。
インターフェイスの確認
インターフェイス名も確認しておきます。
show ip interface brief
show interfaces description
今回の設定例では、C1121-8Pのインターフェイスを以下のように利用します。
| インターフェイス | 用途 |
|---|---|
| GigabitEthernet0/0/0 | WAN接続 |
| GigabitEthernet0/1/0 | VLAN 100のLAN接続 |
| Vlan100 | L2TPv3のxconnect終端 |
| Loopback0 | L2TPv3の送信元 |
| Tunnel10 | IPsec VTI |
GigabitEthernet0/1/0をVLAN 100のアクセスポートとして利用し、対応するSVIにxconnectを設定する構成です。
Cisco公式のL2TPv3設定ガイドにも、LANスイッチポートをSVI経由でL2TPv3へ接続する設定例があります。
Cisco ISR 1121のコンフィグ例
ここから、拠点Aと拠点Bの設定例を紹介します。
作業は以下の順番で行います。
- WANインターフェイスとルーティングを設定する
- IKEv2とIPsecを設定する
- IPsec VTIを作成する
- L2TPv3のLoopbackとPseudowireを設定する
- VLAN 100をxconnectに接続する
- 疎通確認を実施する
今回のコンフィグは、Cisco公式のL2TPv3設定ガイドと、IKEv2/IPsec VTIの設定例を組み合わせています。
(参考ページ)
・Layer 2 Tunneling Protocol Version 3
・IPsec Virtual Tunnel Interfaces
・PSKによるサイト間VPNのIOS IKEv2デバッグのトラブルシューティング
拠点Aのコンフィグ
C1121-8P-A / WAN:203.0.113.2
! ========================================
! Basic
! ========================================
hostname C1121-A
ip cef

! ========================================
! WAN
! ========================================
interface GigabitEthernet0/0/0
 description INTERNET-WAN
 ip address 203.0.113.2 255.255.255.252
 no shutdown
!
ip route 0.0.0.0 0.0.0.0 203.0.113.1

! ========================================
! IKEv2 Proposal / Policy
! ========================================
crypto ikev2 proposal IKEV2-PROP
 encryption aes-cbc-256
 integrity sha256
 group 14
!
crypto ikev2 policy IKEV2-POL
 proposal IKEV2-PROP

! ========================================
! IKEv2 Keyring
! ========================================
crypto ikev2 keyring IKEV2-KEY
 peer C1121-B
  address 198.51.100.2
  pre-shared-key local REPLACE_WITH_STRONG_PSK
  pre-shared-key remote REPLACE_WITH_STRONG_PSK
!
! ========================================
! IKEv2 Profile
! ========================================
crypto ikev2 profile IKEV2-PROFILE
 match identity remote address 198.51.100.2 255.255.255.255
 identity local address 203.0.113.2
 authentication remote pre-share
 authentication local pre-share
 keyring local IKEV2-KEY

! ========================================
! IPsec
! ========================================
crypto ipsec transform-set IPSEC-TS esp-aes 256 esp-sha256-hmac
 mode tunnel
!
crypto ipsec profile IPSEC-PROFILE
 set transform-set IPSEC-TS
 set ikev2-profile IKEV2-PROFILE
 set pfs group14

! ========================================
! IPsec VTI
! ========================================
interface Tunnel10
 description IPSEC-VTI-TO-SITE-B
 shutdown
 ip address 10.255.0.1 255.255.255.252
 tunnel source GigabitEthernet0/0/0
 tunnel mode ipsec ipv4
 tunnel destination 198.51.100.2
 tunnel protection ipsec profile IPSEC-PROFILE
 no shutdown

! ========================================
! L2TPv3 Loopback
! ========================================
interface Loopback0
 description L2TPV3-SOURCE
 ip address 10.255.1.1 255.255.255.255

! Route L2TPv3 traffic via IPsec
ip route 10.255.1.2 255.255.255.255 Tunnel10

! ========================================
! L2TPv3 Pseudowire
! ========================================
pseudowire-class PW-L2TPV3
 encapsulation l2tpv3
 protocol l2tpv3
 ip local interface Loopback0

! ========================================
! VLAN 100
! ========================================
vlan 100
 name L2-EXTENSION

! ========================================
! LAN Switch Port
! ========================================
interface GigabitEthernet0/1/0
 description VLAN100-LAN
 switchport mode access
 switchport access vlan 100
 no shutdown

! ========================================
! L2TPv3 xconnect
! ========================================
interface Vlan100
 description L2TPV3-TO-SITE-B
 no ip address
 xconnect 10.255.1.2 100 encapsulation l2tpv3 pw-class PW-L2TPV3
no shutdownこの設定では、拠点Aから拠点BへL2TPv3を接続する際、宛先として10.255.1.2を使用します。
このIPアドレスに対するルートはTunnel10へ向けられているため、L2TPv3通信はIPsecを経由します。
拠点Bのコンフィグ
C1121-8P-B / WAN:198.51.100.2
! ========================================
! Basic
! ========================================
hostname C1121-B
ip cef

! ========================================
! WAN
! ========================================
interface GigabitEthernet0/0/0
 description INTERNET-WAN
 ip address 198.51.100.2 255.255.255.252
 no shutdown
!
ip route 0.0.0.0 0.0.0.0 198.51.100.1

! ========================================
! IKEv2 Proposal / Policy
! ========================================
crypto ikev2 proposal IKEV2-PROP
 encryption aes-cbc-256
 integrity sha256
 group 14
!
crypto ikev2 policy IKEV2-POL
 proposal IKEV2-PROP

! ========================================
! IKEv2 Keyring
! ========================================
crypto ikev2 keyring IKEV2-KEY
 peer C1121-A
  address 203.0.113.2
  pre-shared-key local REPLACE_WITH_STRONG_PSK
  pre-shared-key remote REPLACE_WITH_STRONG_PSK

! ========================================
! IKEv2 Profile
! ========================================
crypto ikev2 profile IKEV2-PROFILE
 match identity remote address 203.0.113.2 255.255.255.255
 identity local address 198.51.100.2
 authentication remote pre-share
 authentication local pre-share
 keyring local IKEV2-KEY

! ========================================
! IPsec
! ========================================
crypto ipsec transform-set IPSEC-TS esp-aes 256 esp-sha256-hmac
 mode tunnel
!
crypto ipsec profile IPSEC-PROFILE
 set transform-set IPSEC-TS
 set ikev2-profile IKEV2-PROFILE
 set pfs group14

! ========================================
! IPsec VTI
! ========================================
interface Tunnel10
 description IPSEC-VTI-TO-SITE-A
 shutdown
 ip address 10.255.0.2 255.255.255.252
 tunnel source GigabitEthernet0/0/0
 tunnel mode ipsec ipv4
 tunnel destination 203.0.113.2
 tunnel protection ipsec profile IPSEC-PROFILE
 no shutdown

! ========================================
! L2TPv3 Loopback
! ========================================
interface Loopback0
 description L2TPV3-SOURCE
 ip address 10.255.1.2 255.255.255.255

! Route L2TPv3 traffic via IPsec
ip route 10.255.1.1 255.255.255.255 Tunnel10

! ========================================
! L2TPv3 Pseudowire
! ========================================
pseudowire-class PW-L2TPV3
 encapsulation l2tpv3
 protocol l2tpv3
 ip local interface Loopback0

! ========================================
! VLAN 100
! ========================================
vlan 100
 name L2-EXTENSION

! ========================================
! LAN Switch Port
! ========================================
interface GigabitEthernet0/1/0
 description VLAN100-LAN
 switchport mode access
 switchport access vlan 100
 no shutdown

! ========================================
! L2TPv3 xconnect
! ========================================
interface Vlan100
 description L2TPV3-TO-SITE-A
 no ip address
 xconnect 10.255.1.1 100 encapsulation l2tpv3 pw-class PW-L2TPV3
 no shutdown
※ REPLACE_WITH_STRONG_PSKは実際の十分に強い共通鍵に置き換えます。両端で一致させ、公開記事や設定共有ファイルに実際の鍵を記載しないでください。
※ C1121-8Pのソフトウェアリリース、ライセンス、SVI構成に応じて、構文や機能の利用可否を事前に確認してください。実際の機器へ投入する前には、既存設定とバックアップの取得も必要です。
コンフィグの重要ポイントを解説
IKEv2によるIPsecの確立
今回の例では、IKEv2で以下のアルゴリズムを使用しています。
| 項目 | 設定 |
|---|---|
| IKE | IKEv2 |
| IKE暗号化 | AES-256-CBC |
| IKE整合性 | SHA-256 |
| DHグループ | 14 |
| 認証方式 | Pre-Shared Key |
| IPsec暗号化 | ESP AES-256 |
| IPsec整合性 | HMAC-SHA-256 |
| PFS | Group 14 |
これらは今回の検証用パラメータです。商用環境では、使用機器の暗号化性能と組織の暗号ポリシーを踏まえ、AES-GCMやより新しいDHグループも検討してください。
LoopbackをL2TPv3の終端にする理由
L2TPv3では、Pseudowireの送信元を指定する必要があります。
pseudowire-class PW-L2TPV3
 encapsulation l2tpv3
 protocol l2tpv3
 ip local interface Loopback0
今回の構成では、Loopback0をL2TPv3の送信元として使用しています。
Loopbackを使用すると、物理インターフェイスとは独立したアドレスでL2TPv3を識別できます。
CiscoのL2TPv3公式ガイドでも、Loopbackインターフェイスの構成と、対向側からの到達性が前提条件として記載されています。
xconnectの設定内容
L2TPv3によるL2延伸の中心となるのが、xconnectコマンドです。
interface Vlan100
xconnect 10.255.1.2 100 encapsulation l2tpv3 pw-class PW-L2TPV3| パラメータ | 意味 |
|---|---|
| 10.255.1.2 | 対向ルーターのL2TPv3終端IP |
| 100 | VC-ID |
| encapsulation l2tpv3 | L2TPv3を使用 |
| pw-class PW-L2TPV3 | Pseudowireの設定を適用 |
VC-IDは、両端のPseudowireを対応付ける識別子です。
今回の例では100を使用していますが、VLAN IDと必ず一致させる必要はありません。ただし、運用時に分かりやすくするため、同じ番号を採用しています。
なぜVlan100にIPアドレスを設定しないのか
interface Vlan100
 no ip address
 xconnect 10.255.1.2 100 encapsulation l2tpv3 pw-class PW-L2TPV3
今回のSVIは、IPルーティング用のゲートウェイとしてではなく、L2TPv3へEthernetフレームを転送するために使用します。
そのため、Vlan100にはIPアドレスを設定していません。
デフォルトゲートウェイとなる192.168.100.1は、拠点Aの別のL3機器に設定する想定です。
拠点Bにも同じゲートウェイアドレスを設定する必要はありません。
動作確認方法
設定後は、IPsecとL2TPv3を分けて確認することが重要です。
IPsecトンネルの確認
まず、IPsec VTIの状態を確認します。
show interfaces Tunnel10
show crypto ikev2 sa
show crypto ikev2 sa detail
show crypto ipsec sa
show crypto session detail
show crypto ikev2 saでは、IKEv2のセキュリティアソシエーションが確立しているかを確認します。
show crypto ipsec saでは、IPsecによって暗号化・復号されたパケットのカウンタを確認します。
通信を発生させた際に、暗号化側と復号側のカウンタが増加するかを確認してください。
L2TPv3終端間の疎通確認
拠点Aから、拠点BのLoopback0へPingを送信します。
ping 10.255.1.2 source Loopback0拠点Bでは、反対方向のPingを実行します。
ping 10.255.1.1 source Loopback0どちらも通信可能であることを確認します。
ここでPingが通らない場合、L2TPv3の確認に進む前に、IPsecやルーティングを調査します。
L2TPv3セッションの確認
続いて、以下のコマンドでL2TPv3の状態を確認します。
show xconnect all
show xconnect interface Vlan100 detail
show l2tun session brief
show l2tun session allCisco公式ドキュメントでも、show l2tun session briefとshow l2tun session allがL2TPv3のセッション確認方法として紹介されています。
確認するポイントは、以下のとおりです。
| 確認項目 | 正常時の判断 |
|---|---|
| xconnect状態 | UP |
| ローカル回線 | UP |
| リモート回線 | UP |
| L2TPv3セッション | Established / UP |
| 対向IP | 設計したLoopbackアドレス |
| VC-ID | 100 |
| 送受信カウンタ | 通信に応じて増加 |
なお、これらは期待する正常状態であり、実機の出力例ではありません。
PC同士の疎通確認
最後に、両拠点へPCを接続します。
PCのIPアドレス設定
| 項目 | PC-A | PC-B |
|---|---|---|
| IPアドレス | 192.168.100.10 | 192.168.100.20 |
| サブネットマスク | 255.255.255.0 | 255.255.255.0 |
| デフォルトGW | 192.168.100.1 | 192.168.100.1 |
PC-AからPC-BへPingを送信します。
ping 192.168.100.20通信できた場合、ARPテーブルも確認してみましょう。
arp -a同一ネットワーク内のIPアドレスとして、対向端末のMACアドレスを学習できているかを確認します。
この際、拠点間でARPの要求・応答が転送されることが、通常のL3 VPNと異なる重要なポイントです。
L2TPv3 over IPsecで注意すること
MTUとフラグメンテーション
L2TPv3 over IPsecでは、EthernetフレームにL2TPv3とIPsecのヘッダーが追加されます。
そのため、通常のEthernet通信よりも必要なパケットサイズが大きくなります。
例えば、1500バイトのIPパケットを含むEthernetフレームを転送する場合、L2TPv3とIPsecのオーバーヘッドを考慮しなければなりません。
CiscoのIPsec VTI公式ガイドにも、フラグメンテーションに関する制限事項が記載されています。
対策としては、通信経路のMTUを確認し、必要に応じて次の対応を検討します。
- 端末側MTUの調整
- TCP MSSの調整
- L2TPv3のPMTU Discoveryの検討
- アンダーレイ側のMTU拡張
- フラグメンテーションやDFビットの動作検証
特に重要なのは、TCP MSSを調整するだけでは、すべてのEthernetフレームのサイズ問題を解決できないことです。
ICMPやUDP、その他のL2通信も含めて試験する必要があります。
ブロードキャストの増加
L2延伸を行うと、拠点間でブロードキャスト通信も転送されます。
例えば、ARP要求やDHCP Discoverなどのフレームが拠点間を流れる可能性があります。
そのため、以下を考慮して設計します。
- 延伸対象のVLANを必要最小限にする
- 不要なブロードキャストを増やさない
- STPによるループ防止を考慮する
- DHCPサーバーの配置を整理する
- WAN回線の帯域と遅延を考慮する
STPによるループ防止
L2延伸は、離れた拠点を同じブロードキャストドメインとして接続する技術です。
しかし、L2延伸による接続を複数構築すると、ネットワークループが発生する可能性があります。
特に、L2TPv3以外にも拠点間のL2接続が存在する構成では注意が必要です。
また、BPDUなどのL2制御フレームの扱いについても、プラットフォームおよびPseudowireの仕様を確認してください。
L2延伸を実現できることと、STPによって正常にループを防止できることは別の検証項目です。
ゲートウェイの集約による影響
今回の構成では、拠点Bの端末も拠点Aのデフォルトゲートウェイを使用しています。
そのため、拠点Bから外部ネットワークへ通信する場合は、原則として拠点Aを経由します。
この構成では、拠点Aの回線やネットワーク機器に障害が発生すると、拠点Bの外部通信にも影響します。
拠点B側でローカルインターネットブレイクアウトを行いたい場合には、L2延伸の必要性自体を再検討するか、ルーティング設計を分ける必要があります。
トラブルシューティング
通信できない場合は、以下の順番で調査します。
| 症状 | 主な確認箇所 |
|---|---|
| IPsecが確立しない | IKEv2、PSK、対向IP、WAN到達性 |
| Tunnel10が使用できない | トンネル設定、IPsec SA、ルーティング |
| LoopbackへPingできない | スタティックルート、IPsec、ACL |
| L2TPv3がUPにならない | VC-ID、Pseudowire設定、Loopback到達性 |
| xconnectコマンドが入力できない | APPライセンス、IOS XEバージョン |
| PC同士が通信できない | VLAN設定、L2TPv3状態、ARP |
| 大きなパケットだけ通信できない | MTU、PMTU、フラグメンテーション |
| 通信が不安定 | WAN品質、ループ、CPU負荷、暗号化性能 |
IPsecが確立しない場合
最初にWAN間の到達性を確認します。
ping 198.51.100.2 source GigabitEthernet0/0/0※ これは拠点A側の例です。WAN側でICMPが許可されている場合に限り、Pingを確認に利用できます。
また、IPsecで必要となる通信が途中で遮断されていないか確認します。
| プロトコル | 用途 |
|---|---|
| UDP/500 | IKE |
| UDP/4500 | NAT-T使用時 |
| ESP(IPプロトコル50) | IPsec暗号化通信 |
今回の構成ではL2TPv3をIPsec内部で転送するため、L2TPv3のIPプロトコル115をインターネット上へ直接公開する必要はありません。
IPsecは正常だがL2TPv3がUPにならない場合
まず、拠点Aから拠点BのLoopbackへのルーティングを確認します。
show ip route 10.255.1.2期待する経路はTunnel10です。
続いて、Pseudowireの設定を確認します。
show running-config | section pseudowire-class
show running-config interface Vlan100
show xconnect all
show l2tun session all
特に、送信元Loopback、対向Loopback、VC-IDの組み合わせが正しいか確認してください。
また、xconnectのローカル回線がUPしていない場合は、VLAN 100の設定やLANポートのリンク状態も確認します。
L2TPv3 over IPsecは実際の案件で推奨できるのか
ここまで構築方法を紹介してきましたが、L2TPv3 over IPsecがすべての拠点間接続で最適というわけではありません。
L2延伸には、通常のL3 VPNと比較して運用上の課題があります。
| 比較項目 | L2TPv3 over IPsec | 通常のIPsec VPN |
|---|---|---|
| L2延伸 | 可能 | 原則不可 |
| 同一サブネット | 拠点間で共有可能 | 通常は拠点ごとに分割 |
| ブロードキャスト | 拠点間で転送 | 通常は転送しない |
| セキュリティ | IPsecで暗号化 | IPsecで暗号化 |
| 障害影響範囲 | 広くなりやすい | 分離しやすい |
| 運用・切り分け | 比較的複雑 | 比較的容易 |
個人的には、L2延伸が必須でない場合、通常のL3 VPNを優先して設計するべきだと考えています。
しかし、システムの仕様によっては、拠点をまたいで同一セグメントを維持しなければならないケースもあります。
そのような場合には、L2TPv3 over IPsecが有力な選択肢になります。
大切なのは、L2延伸が本当に必要なのかを要件定義の段階で確認することです。
まとめ
今回は、Cisco ISR C1121-8Pを使用して、インターネット回線上にL2TPv3 over IPsecのネットワークを構築する方法を解説しました。
押さえておきたいポイントは以下のとおりです。
- L2TPv3によってEthernetフレームをIPネットワーク経由で転送できる
- インターネット回線で利用する場合はIPsecによる暗号化を組み合わせる
- IPsec VTIとスタティックルートを利用することで、L2TPv3通信を暗号化された経路へ転送できる
- C1121-8PではAPP・SECライセンスとIOS XEの対応状況を確認する必要がある
- L2延伸ではMTU、ブロードキャスト、ループ、障害影響範囲を考慮する必要がある
L2TPv3 over IPsecは、単にコンフィグを投入するだけではなく、IPsec、ルーティング、スイッチングの知識を組み合わせて設計する技術です。
実際の構築では、IPsecとL2TPv3を個別に確認し、最後にL2通信全体の試験を実施することが重要です。
参考にしたCisco公式ドキュメント
本記事の主な参考資料は以下のとおりです。
| 参考資料 | 主な参照内容 |
|---|---|
| Layer 2 Tunneling Protocol Version 3 | L2TPv3、Pseudowire、xconnect、SVI |
| IPsec Virtual Tunnel Interfaces | SVTIの構築方法 |
| PSKによるIKEv2サイト間VPN | IKEv2、IPsecの設定例と切り分け |
| Cisco ISR 1000 Series Data Sheet | 対応機能とライセンス |
| ISR1K/4K:SVIにおけるL2TPv3のサポート | ISR 1000シリーズでのSVI対応条件 |
関連記事
L2TPv3 over IPsecの理解を深めたい場合は、以下の記事も参考にしてください。



コメント