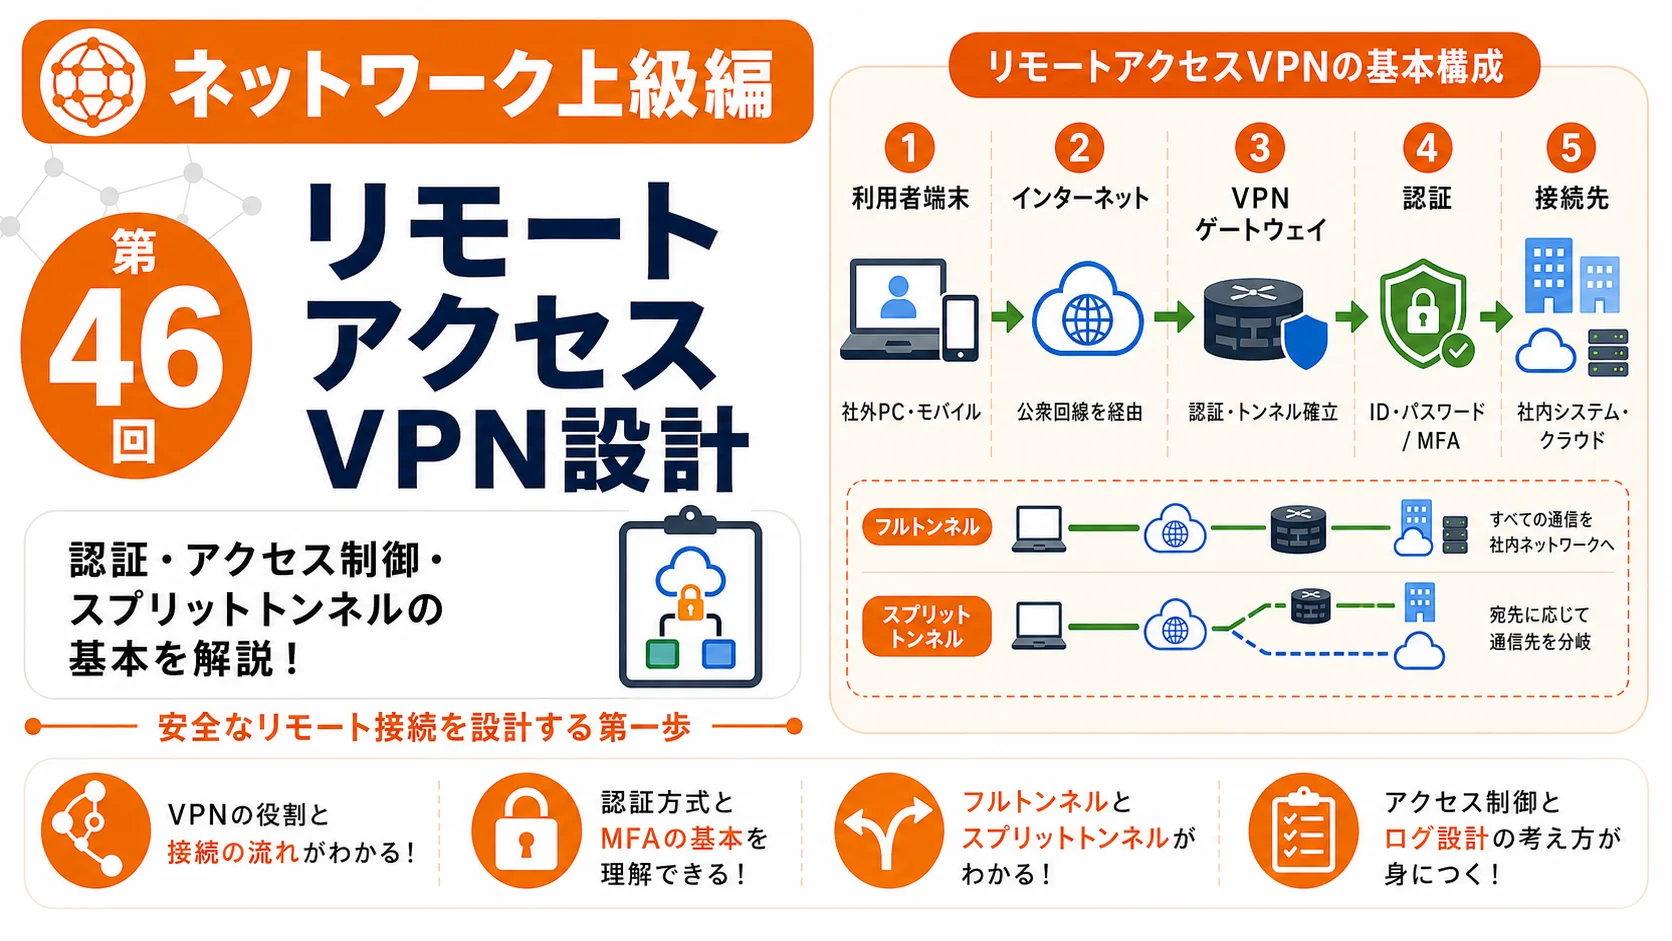
この記事は、 「ネットワーク上級編|要件定義・設計・クラウド・自動化へ進む」 の第46回です。
第5章では、ファイアウォール、DMZ、IDS・IPS、WAF、VPN、認証、 セグメンテーション、ゼロトラストなど、 企業ネットワークを守るためのセキュリティ設計を学びます。
NETWORK ADVANCED|CHAPTER 5 SECURITY
リモートアクセスVPN設計|認証・スプリットトンネル・冗長化・ログ設計を解説
リモートアクセスVPNは、社外にいる利用者のPCなどから、 インターネットを経由して社内ネットワークへ安全に接続する仕組みです。 しかし、VPN装置を設置して接続できるようにするだけでは十分ではありません。 誰が、どの端末から、どのシステムへ接続できるのかを整理し、 認証、通信経路、アクセス制御、冗長化、監視、ログまで一体として設計する必要があります。
リモートアクセスVPNの設計で重要なのは、 「VPNを張れること」ではなく「許可された利用者へ必要な通信だけを安全に提供すること」 です。
たとえば、「在宅勤務で社内システムを使えるようにしたい」という要望だけでは、 実際の設計はできません。 利用者数、端末、認証方式、接続先、通信量、インターネット通信の扱い、 ログ保存、障害時の対応などを具体化する必要があります。
この記事を読み終えるとできること
- リモートアクセスVPNの基本構成を説明できる
- 拠点間VPNとの違いを説明できる
- VPN方式を比較する観点を整理できる
- 認証・MFAを含むアクセス設計ができる
- フルトンネルとスプリットトンネルを比較できる
- VPNクライアント用IPアドレスを設計できる
- 冗長化・性能・ログの要件を整理できる
- 基本的なVPN試験項目を作成できる
リモートアクセスVPNとは何か
リモートアクセスVPNとは、社外にいる利用者の端末と企業ネットワークの間に 暗号化された通信経路を作り、社内システムなどへ安全にアクセスさせる仕組みです。
在宅勤務、出張、外出先などから社内システムを利用するとき、 インターネットをそのまま経由して社内ネットワークへ接続させるのは適切ではありません。
リモートアクセスVPNでは、利用者端末からVPNゲートウェイまでの通信を保護し、 認証に成功した利用者だけを社内ネットワークへ接続させます。
重要: VPNは「暗号化された通り道」を作る仕組みです。 VPNへ接続できた利用者へ社内ネットワーク全体を無条件に開放する必要はありません。
VPN設計では、 認証と アクセス制御を分けて考えることが重要です。
- 本人であることを確認する
- 許可された端末か確認する
- 接続後にアクセスできるネットワークを制限する
- 接続・切断・失敗をログへ記録する
このような複数の制御を組み合わせて、リモートアクセス環境を設計します。
拠点間VPNとの違い
VPNにはさまざまな利用方法がありますが、 企業ネットワークでよく比較されるのが 拠点間VPNと リモートアクセスVPNです。
| 項目 | 拠点間VPN | リモートアクセスVPN |
|---|---|---|
| 主な目的 | 本社・支店・クラウドなどのネットワーク同士を接続 | 個々の利用者端末を企業ネットワークへ接続 |
| 接続元 | ルーター・ファイアウォール・VPN装置 | PC・スマートフォンなどの利用者端末 |
| 接続単位 | ネットワーク単位 | ユーザー・端末単位 |
| 認証 | 装置間の認証が中心 | ユーザー認証・端末認証が重要 |
| 主な用途 | 拠点間通信、ハイブリッドクラウド | 在宅勤務、出張、保守作業 |
| 設計上の重点 | 経路・冗長化・拠点間帯域 | 認証・端末・同時接続・アクセス制御 |
拠点間VPNについては、 「17. VPN設計」 でも学習できます。
リモートアクセスVPNの全体構成
基本的な構成を確認します。
リモートアクセスVPNの基本構成
実際の企業環境では、さらに認証サーバー、ID管理基盤、DNS、 ファイアウォール、ログサーバー、SIEMなどが関係します。
認証・アクセス制御を含む構成イメージ
設計前に整理する要件
リモートアクセスVPNでも、 ネットワーク要件定義 と同じように、 製品や設定を決める前に「何を実現する必要があるのか」を整理します。
たとえば顧客から次の要望を受けたとします。
顧客: 「社員が自宅から会社のシステムを使えるようにしたいです。」
この要望だけでは設計できません。 少なくとも次の項目を確認する必要があります。
利用者
社員のみか、委託会社や保守ベンダーも利用するのかを確認します。
端末
会社支給PCだけか、BYODを認めるのかを確認します。
接続先
VPN接続後に利用できるサーバーやネットワークを整理します。
認証
ID・パスワードだけか、MFAや証明書を組み合わせるか確認します。
同時接続数
最大同時接続ユーザー数と将来の増加を整理します。
通信量
Web、ファイル転送、VDI、Web会議など利用用途を確認します。
可用性
VPN装置やインターネット回線の障害時に業務継続が必要か確認します。
運用
アカウント管理、ログ確認、障害受付、クライアント配布方法を整理します。
設計のポイント: 「VPNを導入したい」ではなく、 「誰が・どこから・どの端末で・何へ・どの条件で接続するのか」 まで具体化します。
VPN方式を決める
リモートアクセスVPNには複数の実装方式があります。 製品によって名称や対応方式が異なるため、 単純に方式名だけで選ぶのではなく、 利用端末・認証基盤・通信要件・運用方法を含めて比較します。
| 観点 | TLSベースのVPN | IPsec系VPN |
|---|---|---|
| 特徴 | TLSを利用する製品実装が多い | IPsecによってIP通信を保護する |
| クライアント | 専用クライアントを使用する方式などがある | OS標準機能や専用クライアントを利用できる場合がある |
| 認証連携 | IdP・MFAとの連携など製品機能を確認 | 証明書・EAP等、実装によって方式が異なる |
| 確認事項 | 対応OS、暗号設定、MFA、クライアント管理 | IKE、IPsec設定、NAT環境、認証、クライアント対応 |
IPsecで利用されるIKEv2は、通信相手の認証と、 IPsecで利用するSecurity Associationの確立・維持に利用されます。
実務では「SSL-VPNかIPsecか」という名前だけで判断せず、 利用OS、認証方式、MFA、端末管理、経路制御、性能、運用性、製品サポート を含めて比較します。
認証方式を設計する
リモートアクセスVPNはインターネットから接続を受け付けるため、 認証設計は特に重要です。
単純なID・パスワードだけではなく、 システムの重要度やリスクに応じて複数の要素を組み合わせます。
ID・パスワード
基本的なユーザー認証です。 Active DirectoryやLDAP、RADIUS、IdPなどと連携する場合があります。
多要素認証(MFA)
パスワード以外の要素を追加して本人確認を強化します。 認証アプリ、セキュリティキーなど、利用可能な方式を確認します。
クライアント証明書
管理された端末へ証明書を配布し、 ユーザーだけでなく端末側の信頼性も確認する方法があります。
IdP連携
組織のID基盤と連携して、ユーザー管理やMFA、 アカウント停止などを一元化する構成を検討します。
「VPNアカウントを個別管理する」ことの問題
VPN装置のローカルユーザーだけで多数の社員を管理すると、 入退社や異動時のアカウント管理が複雑になりやすくなります。
既存の認証基盤がある場合は、 VPNでも共通のIDライフサイクルへ組み込めないか検討します。
退職者の社内アカウントを停止しても、 VPN装置上に別のローカルアカウントが残っていれば、 不要なアクセス経路が残る可能性があります。
認証・認可・アカウンティングについては、 次回の 「47. 認証・認可・アカウンティング」 で詳しく扱います。
フルトンネルとスプリットトンネルを設計する
VPN接続時に重要な設計項目の1つが、 インターネット向け通信をどこへ流すかです。
フルトンネル
VPN接続中の通信を原則として企業側VPNゲートウェイへ送る構成です。
フルトンネルのイメージ
スプリットトンネル
社内向け通信のみVPNへ送り、 一般的なインターネット通信は利用者側のインターネット回線から直接送る構成です。
スプリットトンネルのイメージ
| 比較項目 | フルトンネル | スプリットトンネル |
|---|---|---|
| インターネット通信 | 企業側を経由 | 端末から直接通信する構成が可能 |
| 企業側回線負荷 | 大きくなりやすい | 抑えやすい |
| 企業側での一元的な通信制御 | 行いやすい | 別の端末セキュリティ対策も考慮 |
| 設計上の重点 | 回線・FW・VPN装置の性能 | 対象経路・DNS・端末保護 |
「セキュリティが高そうだからフルトンネル」 「通信量が減るからスプリットトンネル」 と単純に決めるのではなく、 通信監視の方針・端末管理・回線容量・利用サービス から決定します。
IPアドレス・ルーティング・DNSを設計する
VPNクライアント用IPアドレス
VPN接続した利用者へ、 VPNゲートウェイから仮想的なIPアドレスを割り当てる構成があります。
たとえば次のように専用アドレス帯を確保します。
既存ネットワークとの重複に注意する
VPNクライアント用ネットワークは、 社内の既存ネットワークと重複しないようにします。
また、リモート利用者の自宅LANと社内ネットワークが 同じアドレス帯を使用している場合も、 経路選択の問題が発生することがあります。
例:利用者の自宅LANも社内LANも
192.168.1.0/24
を使用している場合、端末が通信先をローカル側と判断する可能性があります。
戻り経路も確認する
VPNクライアントからサーバーへパケットが到達しても、 サーバー側ネットワークからVPNクライアントへの戻り経路がなければ通信できません。
次のどちらで実現するかを確認します。
- VPNクライアント用ネットワークへの経路をルーターへ追加する
- VPNゲートウェイで必要なアドレス変換を行う
DNS設計も忘れない
社内システムをホスト名で利用する場合は、 VPN接続時にどのDNSサーバーを利用させるのかを設計します。
- 社内DNSを配布するか
- 特定ドメインだけ社内DNSへ問い合わせるか
- フルトンネル時のDNS通信はどう流れるか
- VPN切断後にDNS設定が正常へ戻るか
VPN障害では、「VPN接続自体は成功しているが、 DNSや戻り経路の問題でアプリケーションへ接続できない」 というケースもあります。
アクセス制御を設計する
VPNへログインできたからといって、 社内ネットワーク全体への通信を許可する必要はありません。
VPN利用者を専用セグメントとして扱い、 ファイアウォールポリシーで必要な通信だけを許可します。
VPN利用者のアクセス制御例
たとえば次のようなポリシーを検討します。
| 送信元 | 宛先 | サービス | 方針 |
|---|---|---|---|
| VPN社員 | 業務Webサーバー | HTTPS | 許可 |
| VPN社員 | 社内DNS | DNS | 許可 |
| VPN保守ベンダー | 管理対象サーバー | 必要な管理通信 | 時間・宛先等を限定して許可 |
| VPN利用者 | 管理ネットワーク | Any | 原則拒否 |
ファイアウォール設計については、 「42. ファイアウォールポリシー設計」 も参照してください。
接続端末のセキュリティを考える
リモートアクセスでは、 社内LANの外にある端末が企業ネットワークへ接続します。
そのため、VPNゲートウェイだけではなく、 接続する端末の状態も設計対象として考えます。
会社支給端末
- OS更新
- EDR・アンチマルウェア
- ディスク暗号化
- MDM管理
- 証明書配布
BYOD
- 利用可否を明確化
- 接続可能システムを制限
- 端末へのデータ保存を検討
- 紛失時の対応を決める
- 端末管理方法を整理
接続前の端末チェック
製品によっては、VPN接続時に端末状態を確認し、 条件を満たさない端末の接続を制限できる場合があります。
たとえば、次のような条件です。
- 特定OS・OSバージョンであること
- EDRが稼働していること
- 会社管理端末であること
- クライアント証明書を保有していること
VPNを「社内LANへ入る入口」と考えるだけでなく、 ユーザー・端末・接続先を組み合わせてアクセスを判断する という考え方が重要です。
この考え方は 「30. Zero Trust Network Accessの考え方」 にもつながります。
性能・同時接続数を設計する
リモートアクセスVPNでは、 VPNゲートウェイの最大セッション数だけを見るのではなく、 実際の利用形態から必要な性能を考えます。
確認する主な項目
同時接続数
全ユーザー数ではなく、 ピーク時に何人が同時接続するかを見積もります。
VPNスループット
暗号化・復号を含むVPN通信の処理性能を確認します。
回線帯域
VPNゲートウェイ側のインターネット回線が ボトルネックにならないか確認します。
同時接続数だけでは不十分
たとえば同じ500ユーザーでも、 利用するアプリケーションによって必要帯域は変わります。
- 社内Webシステム中心
- 大容量ファイル転送
- VDI
- Web会議
- クラウドストレージ
特にフルトンネルでは、 社内システム向け通信だけでなくインターネット向け通信も VPNゲートウェイを通過する場合があるため、 回線・FW・VPN処理能力をまとめて確認します。
VPNゲートウェイの冗長化
リモートワークが業務継続に必要な場合、 VPNゲートウェイの障害が多数の利用者へ影響します。
そのため可用性要件に応じて、 VPN装置や外部回線を冗長化するか検討します。
VPNゲートウェイ冗長化の考え方
装置を2台にするだけでは冗長化にならない
VPN装置を2台にしても、上位回線が1本しかなければ、 回線障害時にはVPNへ接続できません。
次の障害ポイントを整理します。
- VPNゲートウェイ
- インターネット回線
- 上位ルーター
- ファイアウォール
- 認証サーバー
- DNS
- 内部ルーティング
切り替え時のユーザー影響
冗長化構成でも、 障害発生時に既存VPNセッションが維持されるとは限りません。
再接続が必要なのか、接続先FQDNは変わらないのか、 DNSやロードバランサーを利用するのかなどを確認します。
可用性設計では「装置が冗長か」ではなく、 障害時に利用者が何分使えなくなるのか を考えます。
ログ・監視を設計する
VPNは外部から企業ネットワークへ入る重要な入口です。 接続できることだけでなく、 誰が・いつ・どこから接続したのかを追跡できる状態 にします。
記録したい主な情報
- ユーザーID
- 接続時刻
- 切断時刻
- 接続元IPアドレス
- 割り当てたVPNクライアントIP
- 認証成功・失敗
- MFA結果
- VPN接続・切断理由
- 装置のシステムイベント
監視項目
可用性監視
- VPNゲートウェイ稼働状態
- 外部インターフェース
- 認証基盤との接続
- 冗長化状態
性能監視
- 同時接続数
- CPU・メモリ
- VPNスループット
- インターネット回線使用率
セキュリティ監視
- 認証失敗の急増
- 異常な接続元
- 大量のログイン試行
- 想定外時間帯の接続
運用監視
- 証明書有効期限
- ライセンス使用率
- クライアントバージョン
- 設定バックアップ
ログ設計の詳細は、 「20. ログ設計」 も参照してください。
リモートアクセスVPN設計でよくある失敗
1.VPN接続後に社内全体を許可する
VPN認証に成功した利用者へ、 必要以上のネットワークアクセスを許可してしまうケースです。
業務上必要な宛先・サービスだけを許可する設計を検討します。
2.パスワード認証だけで設計する
VPNは外部公開される入口になるため、 システムの重要度に応じてMFAなど追加の認証要素を検討します。
3.アドレス重複を確認していない
自宅LANと社内ネットワークが重複し、 特定ネットワークへ通信できなくなることがあります。
4.戻り経路を忘れる
VPN利用者からサーバーまでの経路だけを確認し、 サーバーからVPN利用者への戻り経路がないケースです。
5.フルトンネル化したが帯域不足
全通信を企業側へ集約した結果、 VPN装置やインターネット回線がボトルネックになることがあります。
6.冗長化したが認証基盤が単一
VPN装置だけを二重化しても、 認証サーバーが停止すれば新規ログインできない場合があります。
7.ログ保存を設計していない
インシデント発生時に、 誰がいつ接続していたか確認できなくなる可能性があります。
8.運用部門を設計に参加させない
アカウント登録、MFA再発行、証明書更新、 クライアント更新などの運用が後から問題になります。
リモートアクセスVPN設計の進め方
実務では、次の順序で整理すると設計しやすくなります。
- 利用目的を確認する 在宅勤務、外出先利用、保守作業など、 VPNを必要とする業務を明確にします。
- 利用者と端末を整理する 社員、委託先、保守ベンダー、会社端末、BYODなどを分類します。
- 接続先を整理する VPN接続後にアクセスする社内システム・クラウド・管理ネットワークを整理します。
- 認証方式を決める ID基盤、MFA、証明書、端末認証などを決定します。
- VPN方式を決める 利用OSや製品機能、運用条件から方式を選定します。
- 通信経路を設計する フルトンネルかスプリットトンネルか、 VPN対象ネットワークを整理します。
- IP・DNS・ルーティングを設計する VPNクライアント用アドレス、戻り経路、DNSを決めます。
- アクセス制御を設計する ユーザーやグループごとに必要な宛先・サービスだけを許可します。
- 性能・可用性を設計する 同時接続数、帯域、VPN処理性能、回線、冗長化を整理します。
- ログ・監視・運用を設計する アカウント管理、ログ保存、証明書更新、障害対応まで決めます。
- 試験項目を作成する 正常系だけでなく、認証失敗や冗長切り替えなどの異常系も確認します。
設計書への記載例
基本設計書では、実装コマンドではなく、 システムとして採用する方式や設計方針を記載します。
詳細設計で決める項目
詳細設計では、さらに具体的なパラメータへ落とし込みます。
- VPNゲートウェイのインターフェース
- VPNポータル・ゲートウェイ設定
- 暗号関連パラメータ
- 認証サーバー設定
- 証明書
- VPNアドレスプール
- DNS配布設定
- VPN対象ルート
- ファイアウォールポリシー
- ログ転送
リモートアクセスVPNの試験項目
設計後は、正常にVPN接続できることだけでなく、 セキュリティ制御や障害時の挙動も確認します。
| 分類 | 試験内容 | 確認ポイント |
|---|---|---|
| 正常系 | 正規ユーザーでVPN接続 | 正常に接続できること |
| 認証 | 誤ったパスワード | 接続拒否されること |
| 認証 | MFA失敗 | 接続拒否されること |
| アドレス | VPN接続後のIP確認 | 設計したアドレスプールから払い出されること |
| DNS | 社内サーバーの名前解決 | 想定DNSで名前解決できること |
| アクセス制御 | 許可サーバーへアクセス | 通信できること |
| アクセス制御 | 禁止ネットワークへアクセス | 通信が拒否されること |
| 経路 | VPN対象通信を確認 | 設計した経路を通ること |
| ログ | 接続・切断 | ユーザー・時刻等が記録されること |
| 冗長化 | VPN-GW障害 | 設計どおり切り替わること |
顧客・上司への説明方法
VPNを顧客へ説明するとき、 暗号方式やプロトコルだけを説明しても、 設計の価値は伝わりにくい場合があります。
次のように 業務・リスク・運用 へ翻訳して説明します。
説明例:
「今回のリモートアクセスVPNでは、 社外から社内ネットワーク全体へ自由にアクセスさせるのではなく、 認証された社員が必要な業務システムだけを利用できる構成にします。」
「また、パスワードだけに依存しない認証を採用し、 VPNの接続履歴を記録することで、 不正利用の防止と、問題発生時の追跡ができるようにします。」
「利用者増加時にも対応できるように、 同時接続数と通信量を基準にVPN装置と回線容量を選定します。」
技術を4つの観点へ翻訳する
業務
社外から必要なシステムを利用できる。
セキュリティ
誰でも社内へアクセスできる状態を防ぐ。
可用性
VPN障害で全社員が業務停止するリスクを抑える。
運用
アカウントや接続履歴を管理できる。
リモートアクセスVPNで使う英語表現
海外ベンダーのドキュメントやサポート問い合わせでは、 次の表現がよく登場します。
| 英語 | 意味 | 実務での使い方 |
|---|---|---|
| Remote Access VPN | リモートアクセスVPN | 社外端末から企業ネットワークへ接続 |
| VPN Gateway | VPNゲートウェイ | VPN接続を終端する装置 |
| VPN Client | VPNクライアント | 利用者端末側のソフトウェア |
| Split Tunneling | スプリットトンネル | 通信先によってVPN利用を分ける |
| Full Tunnel | フルトンネル | 原則として通信をVPNへ送る |
| Multi-Factor Authentication | 多要素認証 | 複数要素で本人確認する |
| Concurrent Users | 同時接続ユーザー | VPN装置のサイジングで使用 |
| Address Pool | アドレスプール | VPNクライアントへ払い出すIP範囲 |
| Authentication Failure | 認証失敗 | ログ・障害調査で使用 |
| Session Timeout | セッションタイムアウト | 一定条件でVPNを切断する設定 |
ベンダー問い合わせ例
Users can establish the VPN tunnel, but they cannot access the internal application.
VPNトンネルは確立できますが、社内アプリケーションへアクセスできません。
Please confirm whether the VPN client address pool is correctly routed to the VPN gateway.
VPNクライアント用アドレスプールへの経路がVPNゲートウェイへ 正しく設定されているか確認してください。
理解度チェック
リモートアクセスVPN設計について、 次の問題に答えてください。
問題1.リモートアクセスVPNと拠点間VPNの大きな違いは何ですか。
解答を見る
リモートアクセスVPNは主に個々の利用者端末を企業ネットワークへ接続するのに対し、 拠点間VPNはネットワーク同士を接続します。
そのためリモートアクセスVPNでは、 ユーザー認証・端末管理・同時接続数・利用者ごとのアクセス制御が特に重要です。
問題2.VPNへログインできた利用者へ、 社内ネットワーク全体の通信を許可する設計が推奨されない理由を説明してください。
解答を見る
VPN認証は本人確認の1段階であり、 接続後にどのシステムを利用できるかという認可とは別だからです。
業務上必要な宛先やサービスだけを許可することで、 アカウント侵害や端末侵害時の影響範囲を小さくできます。
問題3.フルトンネルとスプリットトンネルの違いを説明してください。
解答を見る
フルトンネルでは原則として端末の通信をVPN経由にします。 スプリットトンネルでは、社内向けなど特定通信だけをVPNへ送り、 その他の通信を直接インターネットへ送る構成が可能です。
問題4.VPN接続には成功するのに社内サーバーへ通信できません。 ネットワーク設計上、確認すべき項目を3つ挙げてください。
解答を見る
- VPNクライアントからサーバーへのルーティング
- サーバー側からVPNクライアントへの戻り経路
- ファイアウォールポリシー
- DNS設定
- VPN対象ルート
などが確認対象です。
問題5.VPNゲートウェイを2台構成にしただけでは、 可用性が十分とは限らない理由を説明してください。
解答を見る
VPNゲートウェイ以外にも、 インターネット回線、上位ルーター、認証基盤、DNSなどが 単一障害点になる可能性があるためです。
実践演習:リモートアクセスVPNを設計する
次の要件をもとに、 リモートアクセスVPNの基本設計を考えてみましょう。
顧客要件
- 社員500名
- 最大同時接続300名
- 会社支給Windows PCから利用
- 自宅・出張先から接続
- 社内Webシステムとファイルサーバーを利用
- クラウド型Web会議サービスも利用
- パスワードだけのVPN認証は避けたい
- VPN装置の単一障害で全社員が利用不能になる構成は避けたい
- VPN接続履歴を1年間確認できるようにしたい
課題1.認証方式を考える
どのような認証構成にするか、その理由も含めて説明してください。
選定理由:
解答例を見る
既存の組織IDと連携し、多要素認証を組み合わせる構成が考えられます。
さらに会社支給端末のみ許可する要件が強い場合は、 クライアント証明書や端末管理情報との組み合わせも検討できます。
課題2.トンネル方式を考える
フルトンネルとスプリットトンネルのどちらが適しているか考えてください。
理由:
解答例を見る
一例として、社内Webシステムとファイルサーバー向け通信をVPNへ送り、 Web会議などのインターネットサービスを端末から直接利用する スプリットトンネル構成が考えられます。
ただし、会社のセキュリティ方針によってはフルトンネルが必要になるため、 回線帯域・端末セキュリティ・通信監視要件を含めて判断します。
課題3.VPN用アドレスを設計する
最大300接続を想定し、 将来の増加を考慮したVPNクライアント用ネットワークを1つ考えてください。
解答例を見る
例:10.250.0.0/23
/23では512アドレスの範囲を持つため、 最大300同時接続と一定の余裕を確保できます。 実際には予約アドレスや製品仕様、既存アドレスとの重複も確認します。
課題4.アクセス制御を考える
VPN接続後に許可する通信を整理してください。
拒否通信:
解答例を見る
- VPN利用者 → 社内Webシステム:HTTPSを許可
- VPN利用者 → ファイルサーバー:業務上必要な通信を許可
- VPN利用者 → 社内DNS:名前解決に必要な通信を許可
- VPN利用者 → 管理ネットワーク:原則拒否
- VPN利用者 → 不要なサーバーセグメント:原則拒否
課題5.冗長化対象を洗い出す
VPN装置以外に可用性を確認すべきコンポーネントを挙げてください。
2.
3.
4.
解答例を見る
- インターネット回線
- 上位ルーター
- ファイアウォール
- 認証基盤
- DNS
- ログ基盤
課題6.設計方針を顧客へ説明する
技術用語をできるだけ減らし、 今回のVPN設計方針を顧客へ1分程度で説明してください。
説明例を見る
今回のVPNでは、会社が管理するPCから認証された社員だけが 社内システムへ接続できるようにします。
VPN接続後も社内ネットワーク全体を利用できるようにはせず、 業務に必要なシステムへの通信だけを許可します。
また、VPN装置を冗長化し、 障害時の業務停止リスクを抑えます。 接続履歴も保存するため、 問題が発生した場合に誰がいつ接続していたか確認できます。
まとめ
- リモートアクセスVPNは、社外の利用者端末を企業ネットワークへ安全に接続する仕組み
- VPN設計では「誰が・どの端末から・何へアクセスするか」を最初に整理する
- VPN接続の認証と、接続後のアクセス権限は分けて設計する
- システムの重要度に応じてMFAや証明書などを検討する
- フルトンネルとスプリットトンネルは、 セキュリティ・帯域・端末管理を含めて選択する
- VPNクライアント用IPアドレス、戻り経路、DNSも重要な設計項目
- VPN利用者には必要な宛先・サービスだけを許可する
- 同時接続数だけでなく、通信量とVPN処理性能、回線帯域を確認する
- 冗長化ではVPN装置だけでなく、回線・認証基盤・DNSなどの障害点も確認する
- 接続・切断・認証失敗などのログを保存し、監視できる状態にする
リモートアクセスVPN設計の本質は、 「社外から社内へ入れるようにすること」ではありません。 許可された人と端末に、必要なシステムへの安全なアクセスだけを提供し、 その状態を継続的に管理できるようにすることです。
第5章では、ネットワークセキュリティ設計から、 ファイアウォール、DMZ、IDS・IPS、WAF、VPN、 AAA、セグメンテーション、ゼロトラストまで順番に学びます。

コメント