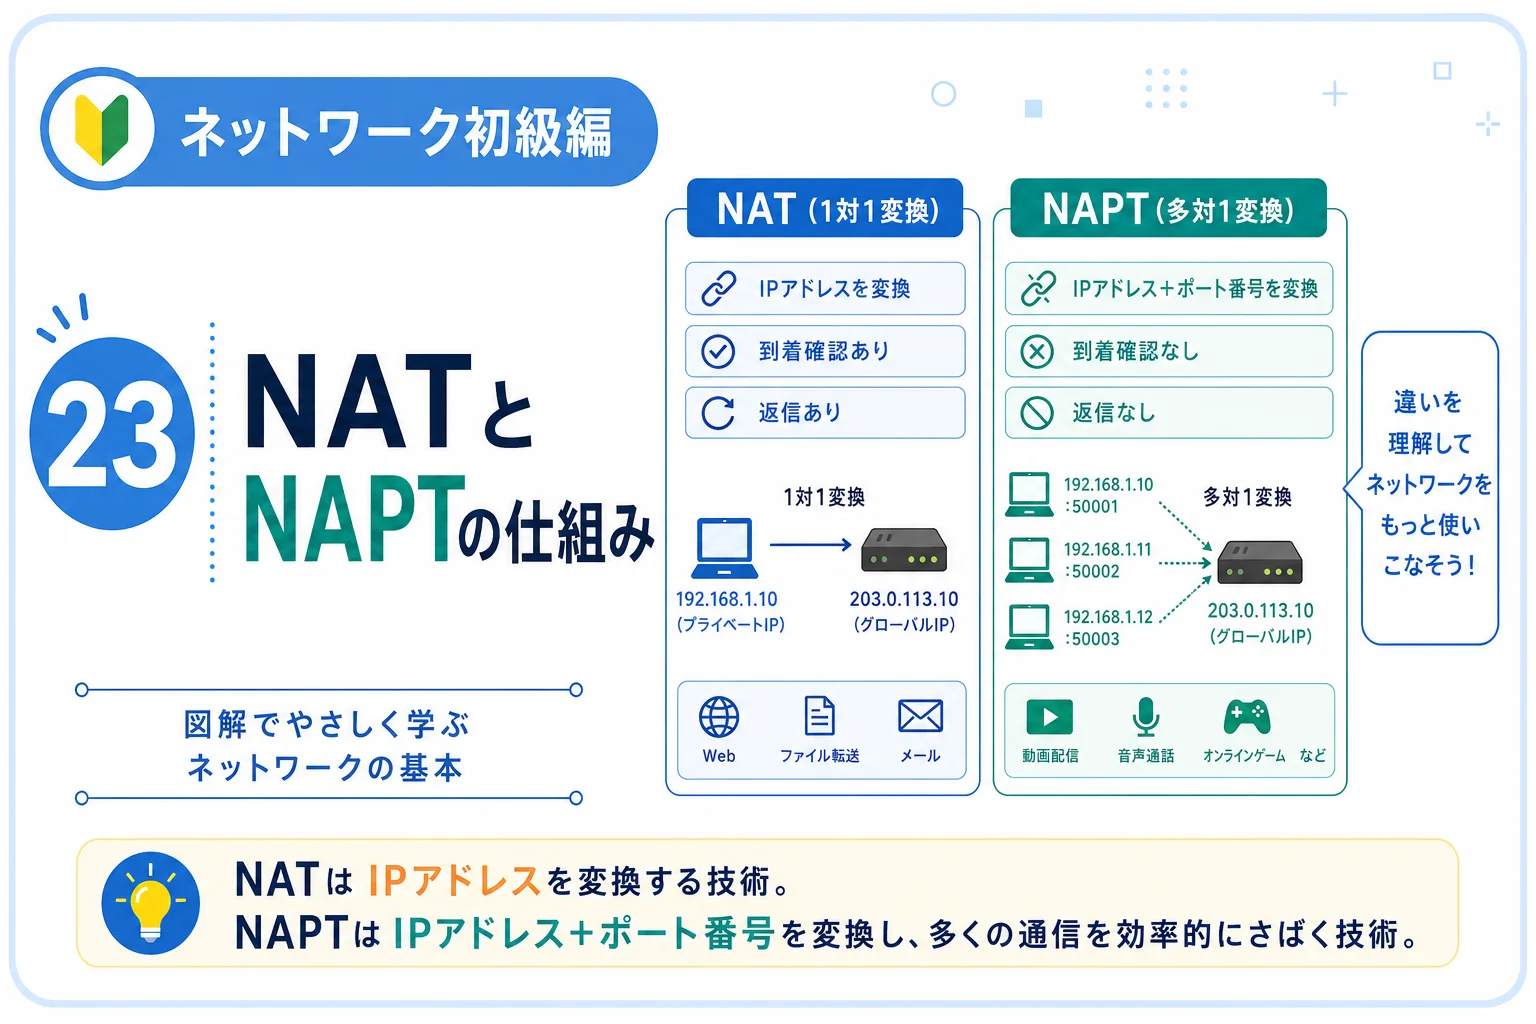
この記事は、 「ネットワーク初級編|通信の仕組みをゼロから学ぶ」 の第23回です。
家庭や会社の端末が、1つのグローバルIPアドレスを共有してインターネットへ接続できる仕組みを学びます。
NATとNAPTとは?違いと仕組みを初心者向けに図解
自宅ではパソコンやスマートフォンごとに異なるプライベートIPアドレスを使っています。 それでも、複数の端末が同じインターネット回線から同時に通信できるのは、 ルーターがNATやNAPTによってアドレス情報を変換しているからです。
「自宅の端末には 192.168.1.10 のようなIPアドレスが設定されているのに、
なぜインターネット上のWebサイトと通信できるのだろう」と疑問に思ったことはないでしょうか。
プライベートIPアドレスは、そのままではインターネット上の宛先として使えません。 そこでルーターが、通信の途中でIPアドレスやポート番号を書き換えます。 この変換がNATとNAPTです。
この記事を読み終えるとできること
- NATが必要な理由を説明できる
- NATとNAPTの違いを説明できる
- 送信時と戻り通信の変換を追える
- NAPT変換テーブルの役割を読み取れる
- ポートフォワーディングが必要な場面を説明できる
- NATとファイアウォールを区別できる
なぜNATやNAPTが必要なのか
NATやNAPTは、家庭や会社で使うプライベートIPアドレスを、 インターネットで使えるグローバルIPアドレスへ変換する仕組みです。
IPv4アドレスは約43億通りしかありません。 世界中のパソコン、スマートフォン、サーバー、ネットワーク機器へ、 それぞれ専用のグローバルIPアドレスを割り当てるには足りません。
そこで家庭や会社の中では、インターネット上で直接使わない プライベートIPアドレスを利用します。 インターネットへ出るときだけ、ルーターがグローバルIPアドレスへ変換します。
家庭内の複数端末が1つの回線を共有するイメージ
198.51.100.20
家庭用ルーターで一般的に使われているのは、厳密にはNAPTです。
会話や製品画面では、NAPTもまとめて「NAT」と呼ばれることがあります。 この記事では、違いが分かるように分けて解説します。
プライベートIPアドレスとグローバルIPアドレス
NATとNAPTを理解するには、まず2種類のIPv4アドレスを区別する必要があります。
| 種類 | 主な利用場所 | インターネット上での利用 | 例 |
|---|---|---|---|
| プライベートIPアドレス | 家庭内・社内などの内部ネットワーク | そのままでは利用できない | 192.168.1.10 |
| グローバルIPアドレス | インターネット | 世界で重複しないように管理される | 198.51.100.20 |
プライベートIPアドレスの範囲
| 範囲 | よく見る表記 |
|---|---|
10.0.0.0 ~ 10.255.255.255 |
10.0.0.0/8 |
172.16.0.0 ~ 172.31.255.255 |
172.16.0.0/12 |
192.168.0.0 ~ 192.168.255.255 |
192.168.0.0/16 |
自宅のWi-Fiへ接続した端末で、192.168.x.x のようなアドレスが表示されるのは、
ルーターからプライベートIPアドレスを割り当てられているためです。
前の記事で学んだDHCPは、端末へプライベートIPアドレスやデフォルトゲートウェイを配布します。 その後、端末がインターネットへ通信するときにNATやNAPTが使われます。
NATの仕組み
NATは、パケットに含まれるIPアドレスを別のIPアドレスへ変換する仕組みです。
NATは Network Address Translation の略です。 日本語では「ネットワークアドレス変換」と呼ばれます。
NATという言葉は本来、IPアドレス変換全体を表す広い名称です。 初心者向けの比較では、1つのプライベートIPアドレスと1つのグローバルIPアドレスを対応させる 1対1のNATを指して説明されることがよくあります。
1対1のNATでは、端末ごとに対応するグローバルIPアドレスが必要です。 そのため、グローバルIPアドレスを大きく節約する用途には向きません。
「NAT」という言葉が、広い意味のアドレス変換を指しているのか、 1対1変換を指しているのかは、資料や製品によって異なることがあります。
NAPTの仕組み
NAPTは、IPアドレスに加えてポート番号も変換し、 複数の端末で1つのグローバルIPアドレスを共有する仕組みです。
NAPTは Network Address Port Translation の略です。 製品や資料によっては、PATやIPマスカレードと呼ばれることもあります。
NAPTでは、同じグローバルIPアドレスを使いながら、変換後のポート番号を通信ごとに変えます。 ルーターはポート番号を手掛かりに、戻ってきた通信をどの端末へ渡すか判断します。
2台の端末を1つのグローバルIPアドレスへ変換
| 内部端末からの通信 | NAPT変換後 |
|---|---|
192.168.1.10:51500 |
198.51.100.20:40001 |
192.168.1.20:51500 |
198.51.100.20:40002 |
2台とも同じWebサーバーへアクセスし、偶然同じ送信元ポート番号を使っていたとしても、
ルーターが外側のポート番号を 40001 と 40002 に分ければ識別できます。
家庭や小規模オフィスで「1つの回線から複数端末がインターネットへ出る」ための中心的な仕組みがNAPTです。
NATとNAPTの違い
| 比較項目 | NAT(1対1として比較) | NAPT |
|---|---|---|
| 変換する情報 | 主にIPアドレス | IPアドレスとポート番号 |
| 基本的な対応 | 1つの内部IP:1つの外部IP | 複数の内部通信:1つの外部IP |
| グローバルIPの節約 | 効果は限定的 | 大きく節約できる |
| 家庭用ルーターでの利用 | 一般的な外向き通信では少ない | 一般的 |
| 戻り通信の識別 | 対応するIPアドレスで識別 | IPアドレスとポート番号などで識別 |
実務では、NAPTを含めて「NAT」と呼ぶことが非常に多くあります。
たとえば「インターネット接続用のNAT設定」と書かれていても、 実際の動作は複数端末で1つのアドレスを共有するNAPTである場合があります。
インターネットへ送信するときの流れ
PCがHTTPSを使ってWebサーバーへアクセスする例で、NAPTの処理を追ってみましょう。
構成例
送信元ポート 51500
外側 198.51.100.20
HTTPS 443
-
PCがWebサーバー宛てのパケットを作る
送信元は
192.168.1.10:51500、宛先は203.0.113.10:443です。 - PCがデフォルトゲートウェイへパケットを渡す 宛先は自分と異なるネットワークにあるため、PCはルーターへ送ります。
-
ルーターが送信元情報を変換する
送信元を
198.51.100.20:40001へ書き換えます。 -
ルーターが変換内容をテーブルへ記録する
40001宛ての戻り通信は192.168.1.10:51500へ戻す、と記録します。 - 変換後のパケットをインターネットへ送る Webサーバーから見ると、通信相手はルーターのグローバルIPアドレスです。
→ 203.0.113.10:443
→ 203.0.113.10:443
TCPやUDPではポート番号を利用します。 ICMPのようにTCP・UDPのポート番号を持たない通信は、別の識別情報や状態を使って対応付けられます。
戻り通信が端末へ届く流れ
Webサーバーは、受信したパケットの送信元である
198.51.100.20:40001 へ応答を返します。
Webサーバーは、内部のPCが 192.168.1.10 であることを知りません。
-
WebサーバーがルーターのグローバルIPへ応答する
送信元は
203.0.113.10:443、宛先は198.51.100.20:40001です。 -
ルーターがNAPT変換テーブルを確認する
外側ポート
40001に対応する内部通信を探します。 -
宛先を内部PCの情報へ戻す
宛先を
192.168.1.10:51500へ書き換えます。 - ルーターがPCへパケットを転送する PCは自分が開始したHTTPS通信の応答として受け取ります。
→ 198.51.100.20:40001
→ 192.168.1.10:51500
NAPTは、送信時に書き換えて終わりではありません。
戻り通信を正しい端末へ届けるため、変換内容を一定時間記録しておく必要があります。
NAPT変換テーブルの見方
ルーターは通信ごとの対応関係を、NAPT変換テーブルやセッションテーブルへ記録します。 製品によって表示名や項目は異なりますが、考え方は共通です。
| プロトコル | 内部側の送信元 | 変換後の送信元 | 外部の宛先 |
|---|---|---|---|
| TCP | 192.168.1.10:51500 |
198.51.100.20:40001 |
203.0.113.10:443 |
| TCP | 192.168.1.20:51500 |
198.51.100.20:40002 |
203.0.113.10:443 |
| UDP | 192.168.1.30:53000 |
198.51.100.20:40003 |
203.0.113.53:53 |
ルーターはIPアドレスだけでなく、プロトコル、ポート番号、通信状態、一定時間通信がない場合の期限なども管理します。
なぜ変換情報に有効期限があるのか
使い終わった通信の情報を永久に残すと、テーブルが増え続けてしまいます。 そこで通信が終了した場合や、一定時間パケットがない場合に、古い変換情報を削除します。
大量の通信が短時間に発生すると、機器によってはNAT・NAPTの変換テーブルや利用可能なポート番号が不足し、 新しい通信を開始できなくなる場合があります。
静的NAT・動的NAT・NAPT
アドレス変換には複数の方式があります。初級では、次の3つを区別できれば十分です。
静的NAT
内部IPアドレスと外部IPアドレスの対応を固定します。 外部公開するサーバーなどで利用されることがあります。
動的NAT
あらかじめ用意した複数のグローバルIPアドレスから、通信時に空いているものを割り当てます。
NAPT
IPアドレスとポート番号を変換し、多数の内部通信で少数のグローバルIPアドレスを共有します。
| 方式 | 対応関係 | 主な用途 |
|---|---|---|
| 静的NAT | 固定された1対1 | 外部公開サーバー、固定した変換 |
| 動的NAT | 内部端末へ外部IPを一時割り当て | グローバルIPアドレスのプールを利用 |
| NAPT | 多数対1または多数対少数 | 家庭・会社からのインターネット接続 |
外部から内部へ通信する場合
内部端末が先に通信を開始した場合、ルーターは変換テーブルを作成できるため、戻り通信を正しく届けられます。
一方、インターネット側の端末が、変換テーブルに存在しない通信を突然送ってきた場合、 ルーターは内部のどの端末へ転送すればよいか判断できません。
外部からルーターへ届いても転送先が分からない
ポートフォワーディング
外部から内部のサーバーへ通信させたい場合は、 「外側の特定ポートへ届いた通信を、内部の特定IPアドレスとポートへ転送する」設定を行います。 これをポートフォワーディングやポート転送と呼びます。
外部公開は攻撃を受ける可能性を高めます。 NAT設定だけでなく、ファイアウォール、認証、暗号化、ソフトウェア更新、ログ監視などを組み合わせる必要があります。
NATとセキュリティの関係
NAPTを使うと、内部端末のプライベートIPアドレスはインターネット側から直接見えません。 また、対応する変換情報がなければ、外部から突然届いた通信を内部端末へ転送できないことがあります。
この動作は結果として外部からの通信を受けにくくしますが、 NATそのものをファイアウォールや暗号化機能と同じものだと考えてはいけません。
| 機能 | 主な役割 |
|---|---|
| NAT・NAPT | IPアドレスやポート番号を変換する |
| ファイアウォール | ルールや通信状態に基づいて通過を許可・拒否する |
| VPN・TLS | 通信内容を暗号化し、盗み見や改ざんを防ぐ |
家庭用ルーターでは、NAPTとファイアウォール機能が同じ機器に搭載されているため、 利用者からは一体の機能に見えやすくなっています。
現場でNAT・NAPTを確認する場面
インターネットへ出られない
端末からデフォルトゲートウェイまでは通信できても、NAT対象の設定や外側IPアドレスに問題があると、 インターネット通信に失敗します。
一部の通信だけ開始できない
NATテーブルや利用可能なポートが不足すると、新規セッションだけが失敗する場合があります。
外部公開サービスへ接続できない
ポートフォワーディングの宛先、ポート番号、ファイアウォールルール、サーバーの待ち受け状態を確認します。
ログ上の送信元がルーターに見える
NAT後の通信だけを確認すると、本来の内部端末ではなく、変換後のグローバルIPアドレスが記録されます。
障害調査では、「変換前の送信元」「変換後の送信元」「宛先」「プロトコル」「ポート番号」「変換テーブルの有無」を整理すると、原因を絞り込みやすくなります。
NATとNAPTに関するよくある勘違い
NATは広い意味ではアドレス変換全体を表します。NAPTは、その中でもポート番号を利用して複数の通信を共有する方式です。
外側では同じグローバルIPアドレスを使いますが、ポート番号やプロトコル、通信状態によって別々の通信として管理されます。
NATはアドレス情報を変換する仕組みです。通信内容を暗号化する機能ではありません。
対応する変換テーブルやポートフォワーディング設定がなければ、ルーターは内部の転送先を判断できません。
DHCPは端末へIPアドレスなどを配布し、NAT・NAPTは通信時にアドレスやポート番号を変換します。
ルーターは変換テーブルを参照し、外側へ返ってきたパケットを正しい内部端末へ戻します。
理解度チェック
記事の内容を確認するため、次の5問に答えてください。 解答を見る前に、一度自分で考えてみましょう。
問題1.NATの基本的な役割として最も適切なものはどれですか。
- ドメイン名をIPアドレスへ変換する
- 端末へIPアドレスを自動配布する
- パケット内のIPアドレスを別のIPアドレスへ変換する
- 通信内容を暗号化する
解答を見る
NATは、パケットに含まれるIPアドレスを別のIPアドレスへ変換する仕組みです。
問題2.NAPTがIPアドレスに加えて利用する情報はどれですか。
- MACアドレスだけ
- ポート番号
- ドメイン名
- SSID
解答を見る
NAPTはIPアドレスとポート番号を変換し、複数の内部通信を識別します。
問題3.ルーターがNAPT変換テーブルを保持する主な理由はどれですか。
- DNSサーバーの名前を記録するため
- 戻り通信を正しい内部端末へ届けるため
- LANケーブルの速度を上げるため
- 端末のMACアドレスを変更するため
解答を見る
変換後の宛先ポートなどを手掛かりに、元の内部IPアドレスとポート番号へ戻します。
問題4.外部から内部サーバーへ新しく通信させるために使われる設定はどれですか。
- ポートフォワーディング
- DHCPリース
- ARPキャッシュ
- DNSキャッシュ
解答を見る
外側の特定ポートへ届いた通信を、内部の指定したサーバーへ転送します。
問題5.次の説明は正しいですか。「NATを設定すれば、通信内容は自動的に暗号化される」
解答を見る
NATはIPアドレスなどを変換します。暗号化にはHTTPS、TLS、VPNなど別の仕組みが必要です。
実践演習:NAPTの変換を追いかけよう
次のネットワークで、PC-AとPC-Bが同じWebサーバーへHTTPS通信を開始しました。
演習用ネットワーク
ルーターは次のように変換しました。
| 内部側 | 変換後 | 外部の宛先 |
|---|---|---|
192.168.1.10:51000 |
198.51.100.20:41001 |
203.0.113.10:443 |
192.168.1.20:51000 |
198.51.100.20:41002 |
203.0.113.10:443 |
課題1.Webサーバーから見える送信元を書く
PC-AとPC-Bの通信は、Webサーバーからどのように見えますか。
PC-Bの通信:________________
課題1の解答を見る
- PC-Aの通信:
198.51.100.20:41001 - PC-Bの通信:
198.51.100.20:41002
Webサーバーからは、2つの通信が同じグローバルIPアドレス、異なるポート番号から届いたように見えます。
課題2.戻り通信の転送先を答える
次のパケットがルーターへ戻ってきました。内部のどの端末へ転送しますか。
転送先:________________
課題2の解答を見る
転送先:192.168.1.20:51000
変換テーブルでは、外側ポート 41002 がPC-Bの通信に対応しています。
課題3.なぜ同じ送信元ポートでも区別できるのか説明する
PC-AとPC-Bはどちらも内部側で送信元ポート 51000 を使っています。
それでもルーターが区別できる理由を説明してください。
課題3の解答例を見る
NAPTでは、内部のIPアドレスとポート番号を、外側のIPアドレスと別々のポート番号へ対応付けて記録するため、 内部側で同じポート番号が使われていても通信を区別できます。
自分の言葉で説明する課題
最後に、ITを知らない人へ説明するつもりで答えてみましょう。
「家族全員のスマートフォンやパソコンが、なぜ1本のインターネット回線を同時に使えるのですか?」 と質問されました。30秒程度で説明してください。
説明例を見る
家庭内の端末はそれぞれ異なるプライベートIPアドレスを使っています。 インターネットへ出るとき、ルーターがNAPTによって1つのグローバルIPアドレスと異なるポート番号へ変換します。 戻り通信も変換表を使って元の端末へ戻すため、複数台が同時に通信できます。
「内部ではプライベートIP」「外部ではグローバルIP」「ポート番号で複数通信を区別」 の3点を含めて説明できれば、この記事の目標は達成です。
まとめ
- NATは、パケット内のIPアドレスを別のIPアドレスへ変換する仕組み
- NAPTは、IPアドレスとポート番号を変換して複数の通信を識別する仕組み
- 家庭や会社では、複数端末が1つのグローバルIPアドレスを共有するためNAPTが広く使われる
- ルーターは変換テーブルを作成し、戻り通信を正しい内部端末へ届ける
- 外部から内部へ新しく通信させる場合は、ポートフォワーディングなどの設定が必要
- NATは暗号化機能でもファイアウォールそのものでもない
- 実務ではNAPTを含めて「NAT」と呼ぶ場合が多いため、実際の変換内容を確認する
NAT・NAPTを理解すると、「端末が持つIPアドレス」と「インターネット上から見えるIPアドレス」が違う理由を説明できるようになります。



コメント